AIエクスプロイトによる非対称性:AIが変えるセキュリティの最前線
本ブログは「Chainguard」社で2026年10月14日に公開された「 The AI Exploit Gap: How AI is changing security 」の日本語翻訳です。
AIは、ソフトウェア開発のほぼすべての工程を高速化しました。そして同時に、ソフトウェアへの攻撃のほぼすべての工程も高速化しています。コードはより速くデプロイされ、依存関係はより速く積み上がっていきます。最先端のAIモデルは今や重大な脆弱性を何千件も発見し、「軽微な」バグを連鎖させて実際に機能するエクスプロイトを作り上げます。攻撃者も同じツールを使うため、パッチが存在する前からエクスプロイトが始まることも珍しくありません。
唯一スピードが上がっていない工程が「修正」です。修正作業は依然として人間がレビューできる速度でしか進まず、しかも製品の締め切りや稼働率の維持と競合しています。
私たちはこのミスマッチを「AIエクスプロイトによる非対称性」と呼んでいます。AIを活用したツールが脆弱性を発見・連鎖させる速さと、人間のチームが対応できる速さとの間で広がり続ける差のことです。これを測定するため、私たちは9つの市場にわたるディレクター職以上のセキュリティリーダー1,300人を対象とした独立調査を委託しました。完全版レポート『The AI Exploit Gap』を公開しています。ここではその主な調査結果を先行してご紹介します。
AIエクスプロイトによる非対称性を示す3つの数字
- セキュリティリーダーの 91% が、AIによって加速した攻撃は、過去10年間のどんな出来事よりも自分の仕事を大きく変えたと答えています。
- 77% が、今後12か月以内に攻撃者が自社のソフトウェア脆弱性を悪用する可能性が高いと考えています。
- 54% が、自社では深刻度「High(高)」または「Critical(緊急)」の脆弱性を、承知の上で未パッチのまま放置していると答えています。
セキュリティリーダーたちは仕事が変わったことを理解しており、この先に何が待ち受けているかも見えています。しかし、組織として行動する能力が追いついていません。本レポートで掘り下げたのは、これらの数字の間にある隔たりです。
「AIは過去10年間のどんな出来事よりも速くセキュリティの仕事を変えました。そしてセキュリティリーダーたちは、それがどこへ向かっているかをはっきりと見ています。私たちが話を聞いた人の多くは、今年中に攻撃者が自社の脆弱性を悪用すると予想しています」と、ChainguardのCISO(最高情報セキュリティ責任者)であるQuincy Castro氏は述べています。「しかし、リスクが見えていることと、それに対処できることは別の話です。AIは数分で欠陥を発見して連鎖させられますが、その修正は依然として人間のスピードでしか進まず、製品の締め切りや稼働率と競合しています。これがAIエクスプロイトによる非対称性であり、セキュリティチームとエンジニアリングチームが、AI以前から多くの組織が苦戦してきた領域を直撃しています。『とにかくもっと速くパッチを当てればいい』という考えは、まさに赤の女王の論理です。より速いパッチ適用はほとんどの組織にとって現実的ではなく、ペースを維持するだけでますます多くのリソースを消費することになります。解決策は、エンジニアリングとセキュリティが共同で問題に責任を持ち、ただ2倍の速さで走ろうとするのではなく、予防を標準にすることです。」
AIは仕事を増やし、時間を奪った
AIはセキュリティチームの仕事を楽にするはずでした。しかしこれまでのところ、その逆になっています。セキュリティリーダーの64%が、AIによって加速した攻撃への懸念が過去1年間の自身の燃え尽き(バーンアウト)を悪化させたと答え、96%がチームのバーンアウトが防御能力に影響していると答えています。
その理由の一部は構造的なものです。コードとパッチ適用を担っているのはエンジニアリングとDevOpsであり、彼らこそが最前線にいます。ところが、既知の脆弱性が悪用されると、責任を問われるのはセキュリティ部門です。自分でコントロールできないリスクの責任を負わされ続けることは、時間とともに人を消耗させます。
「深刻度が低い」はもはや「無視しても安全」を意味しない
未パッチの脆弱性はすべて、「修正する前に攻撃者に見つからない」という賭けです。そしてその賭けは、ますます分が悪くなっています。最先端のAIモデルが深刻度の低いバグを複数連鎖させて実際に機能するエクスプロイトを作れる以上、無害なバックログなど存在しません。リーダーの93%が、自社の修復スピードではAI支援型のエクスプロイトに追いつけないと懸念しているのも不思議ではありません。
さらに、問題はもはやリスク許容度の話にとどまりません。EUサイバーレジリエンス法は現在、実際に悪用されている脆弱性を24時間以内に報告することを義務付けており、EU製造物責任指令は12月9日からソフトウェアを「製品」として扱います。米国では、過失の有無は「合理的な企業であれば何をすべきだったか」によって判断されます。脆弱性を把握していながら対応を先送りしたという記録が残っていれば、規制当局、保険会社、あるいは陪審員に対して弁明するのは困難です。
大企業の課題は「能力」ではなく「意志」
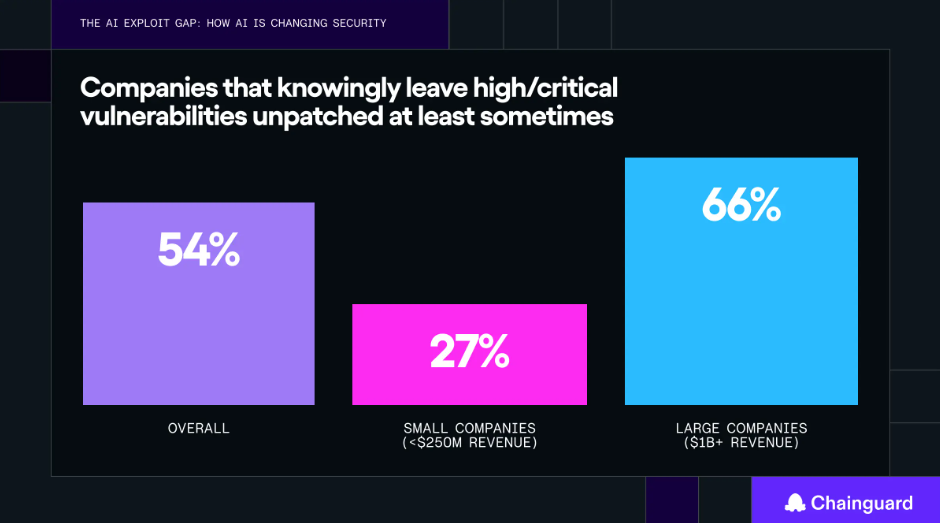
最も多くの人員とツールを抱える大企業こそ、リスクにさらされる度合いが最も低いと思われるかもしれません。しかし、データはそうではないことを示しています。売上高10億ドル以上の企業は、2億5,000万ドル未満の企業と比べて、深刻度「high(高)」または「Critical(緊急)」の脆弱性を未パッチのまま放置する割合が2倍以上に上ります(66%対27%)。
その理由も異なります。小規模企業はキャパシティの限界を挙げます。一方、大企業はビジネス上のトレードオフを挙げます。リソースはあるものの、パッチ適用が他の優先事項に負け続けているのです。完全版レポートでは、それぞれの規模の企業で何が障壁になっているかを詳しく分析しています。
危機感はセキュリティ統制として機能する
データから見えてきた最も明確なパターンの一つは、時間的な切迫感を持っているリーダーこそが実際に修正を進めているということです。AIがすでに人間による修正を上回っていると考えるリーダーのうち、緊急の脆弱性を未パッチのまま放置しているのは20%です。一方、その変化はまだ1年以上先だと考えるリーダーでは、その割合は64%に達します。
これが重要なのは、AIを開発している当事者たちが防御の猶予は狭まりつつあると警告しているにもかかわらず、1年以内にAIが日常的に人間の修正を上回ると予想しているセキュリティリーダーは約半数(54%)にとどまるからです。
足りないのは予算ではない
セキュリティリーダーの70%が、AI主導の脅威への防御予算を確保するのは容易だと答えています。ボトルネックはお金ではありません。実行力と危機感です。39%が購入したものの導入していないツールを抱えており、93%が自社の経営陣はAIによって加速した脅威に対してもっと危機感を示す必要があると答えています。
非対称性を埋めるために
事後にパッチ適用を速めるだけでは、この非対称性には対処できません。勝ち残るチームは、そもそも脆弱性をデプロイしないことで先手を打つでしょう。つまり、予防を標準とし、セキュア・バイ・デフォルトのコンポーネントを基盤に構築し、修正を共同責任とすることです。そうすることで、修正を担うエンジニアリングチームとエクスプロイトに対応するセキュリティチームが、同じ成果に向かって協力できるようになります。
完全版レポートではさらに踏み込み、ツール・インシデント対応・投資への自信が、攻撃の可能性に対するリーダーの見方をなぜ変えないのか、企業規模・売上高・役職レベルによって認識がどう異なるのか、そしてセキュリティチームとエンジニアリングチームが今すぐこの非対称性を埋めるために何ができるのかを解説しています。
ぜひ完全版レポートをお読みください。