同じ「プロキシ」なのに向きが逆 — Squid(フォワード)と Caddy(リバース)を自宅サーバーで復習する
家のラズパイには、気がつけばプロキシが 2 つ動いています。ひとつは外からの入口に立つ Caddy、もうひとつは海外から Firefox を家経由にするための Squid です。どちらも「間に立って通信を中継する」道具なのに、片方はリバースプロキシ、片方はフォワードプロキシと呼ばれます。そこで、何が違うのかを自分の言葉で説明できるように、図と表で整理しておきます。
「プロキシ」は代理。違いは「誰の代理か」
プロキシ(proxy)は代理人という意味で、通信の間に立って、本人の代わりに相手とやりとりします。そして、間に立つところまでは同じで、誰の代理をしているかで呼び名が変わります。
- まず、フォワードプロキシは利用者の代理です。たとえば「代わりに Netflix へ行ってきて」と頼まれて、利用者の代わりに出かけていきます。実際に、家の Squid はこちらです。
- 一方、リバースプロキシはサーバーの代理です。つまり、玄関に立って訪ねてきた人を受け、奥の部屋へ取り次ぎます。実際に、家の Caddy はこちらです。
要するに、リバースプロキシは「サーバーの受付係」、フォワードプロキシは「利用者の使いの者」です。
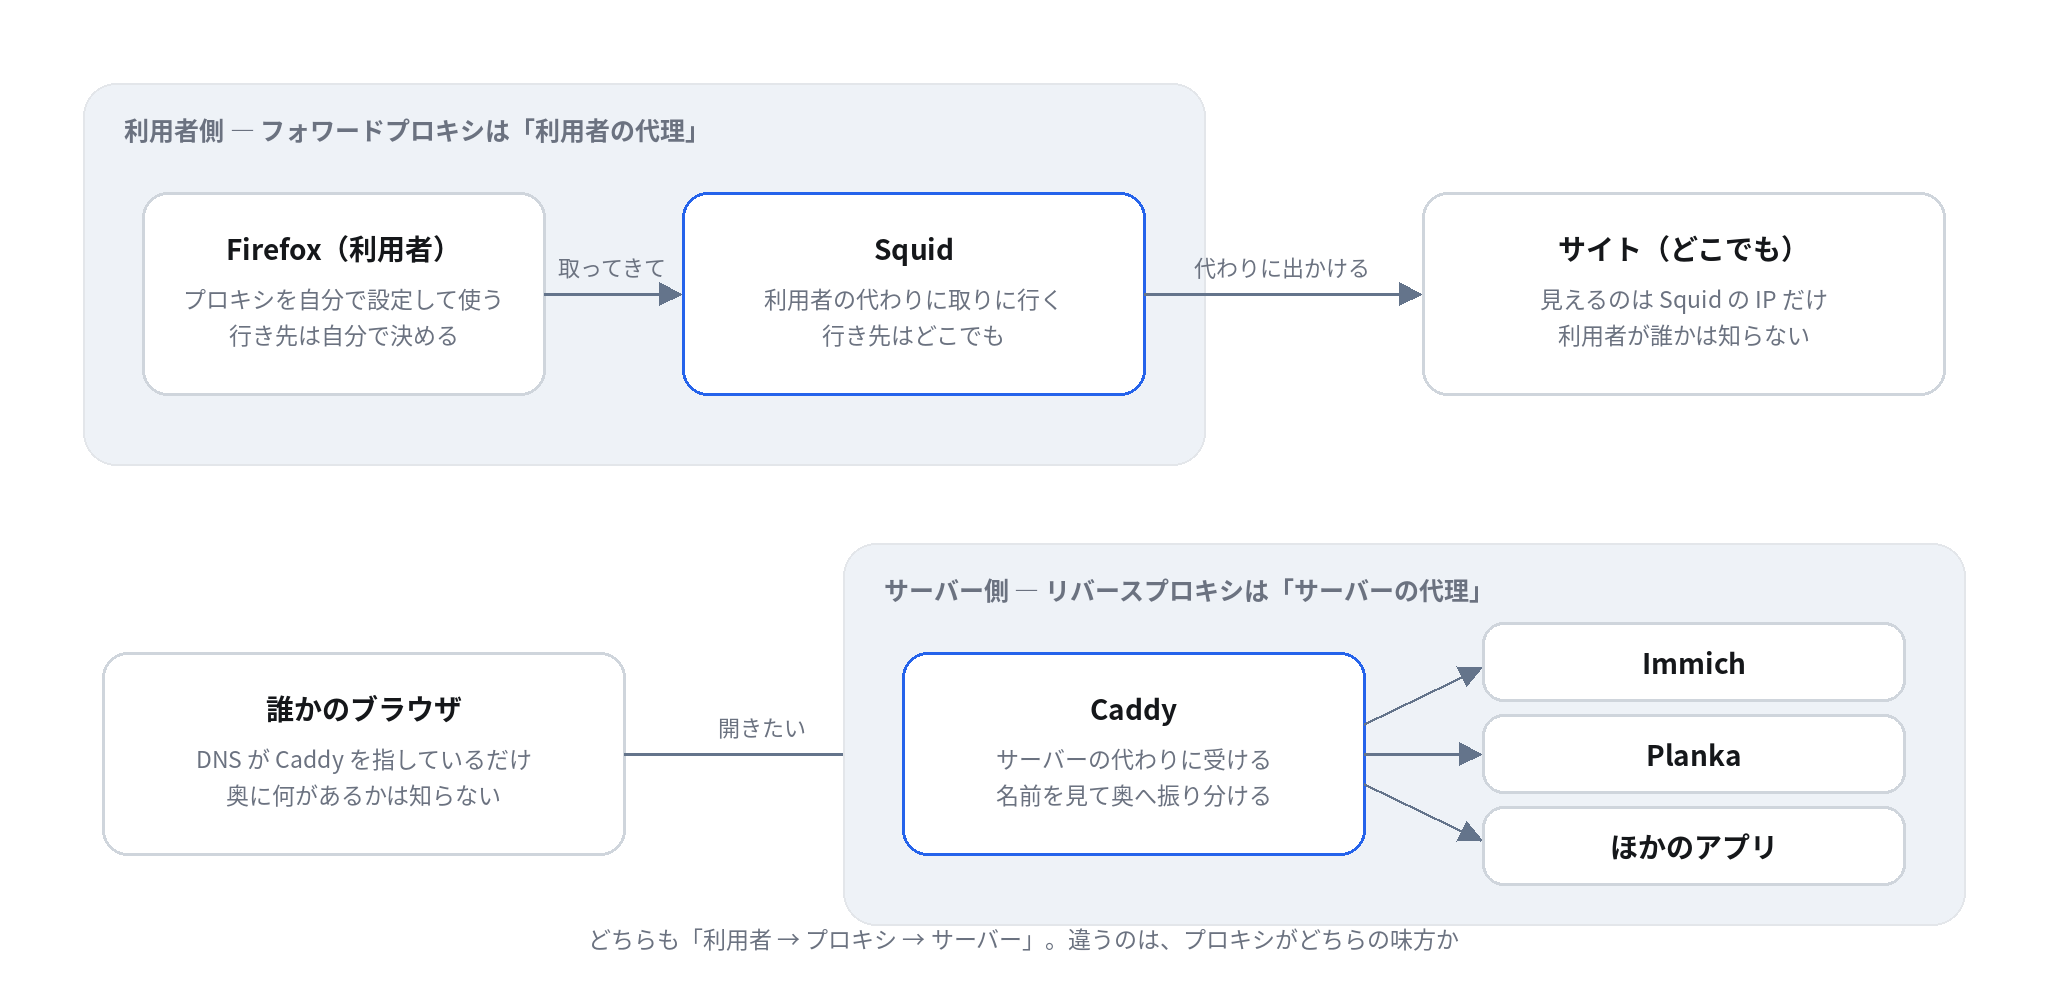
図 1 の上下を見比べると、通信の流れはどちらも「利用者 → プロキシ → サーバー」です。違うのはプロキシがどちらの箱の中にいるか、つまり誰のために働いているかです。したがって、ここを押さえると、あとの違いは全部そこから導けます。
違いを表にする
| Squid(フォワード) | Caddy(リバース) | |
|---|---|---|
| 誰の代理か | 利用者(Firefox) | サーバー(Immich や Planka) |
| 存在を知っているのは | 利用者。ブラウザに設定して使う | 誰も意識しない。DNS が Caddy を指しているだけ |
| 行き先 | インターネットのどこでも | 決まった奥のサーバーだけ |
| TLS(暗号) | ほどかない。暗号のまま横流し | 自分の証明書でほどいて中を読む |
| 相手から見えるもの | サイトには Squid の IP しか見えない | 利用者には Caddy しか見えない |
| 守るもの | 利用者の素性と、踏み台にされないこと | 奥のサーバー。入口を 1 つにまとめる |
| 家での置き場所 | WireGuard の内側だけで待ち受け | インターネットに向けた唯一の入口 |
HTTPS の扱いが、いちばん分かりやすい違い
特に、暗号化された通信をどう扱うかで、2 つの性格の差がはっきり出ます。
フォワード(Squid): 暗号はほどかず、土管になる
たとえば、HTTPS のサイトを開くとき、Firefox は Squid に次の 1 行だけを平文で送ります。
CONNECT www.netflix.com:443 HTTP/1.1
すると、Squid はこれを受けて、次の順に動きます。
- まず、名前を家(日本)で解決して、Netflix のサーバーに TCP でつなぐ。
- 次に、Firefox に「つながった」とだけ返す。
- 最後に、両側のバイト列をそのまま流すだけの土管になる。
つまり、TLS の握手は、土管の中で Firefox と Netflix が直接行います。そのため、Squid が知るのは行き先の名前と通信量だけで、URL の中身もパスワードも見えません。また、証明書も Squid には要りません。さらに、Netflix から見ると TCP の接続を張ってきたのはラズパイなので、接続元は自宅の IP になります。
リバース(Caddy): 暗号をほどいて、中を読む
一方、Caddy は逆です。まず、ブラウザは Caddy と TLS を握り、Caddy は自分の証明書(Let's Encrypt から自動で取る)で暗号をほどきます。そして、中身を読めるので、ホスト名でどのアプリに渡すかを決め、Authelia に認証を聞き、セキュリティ用のヘッダーを足せます。また、奥の Immich へは家の中の平文 HTTP で渡すので、アプリ側は証明書のことを何も知らなくてよくなります。
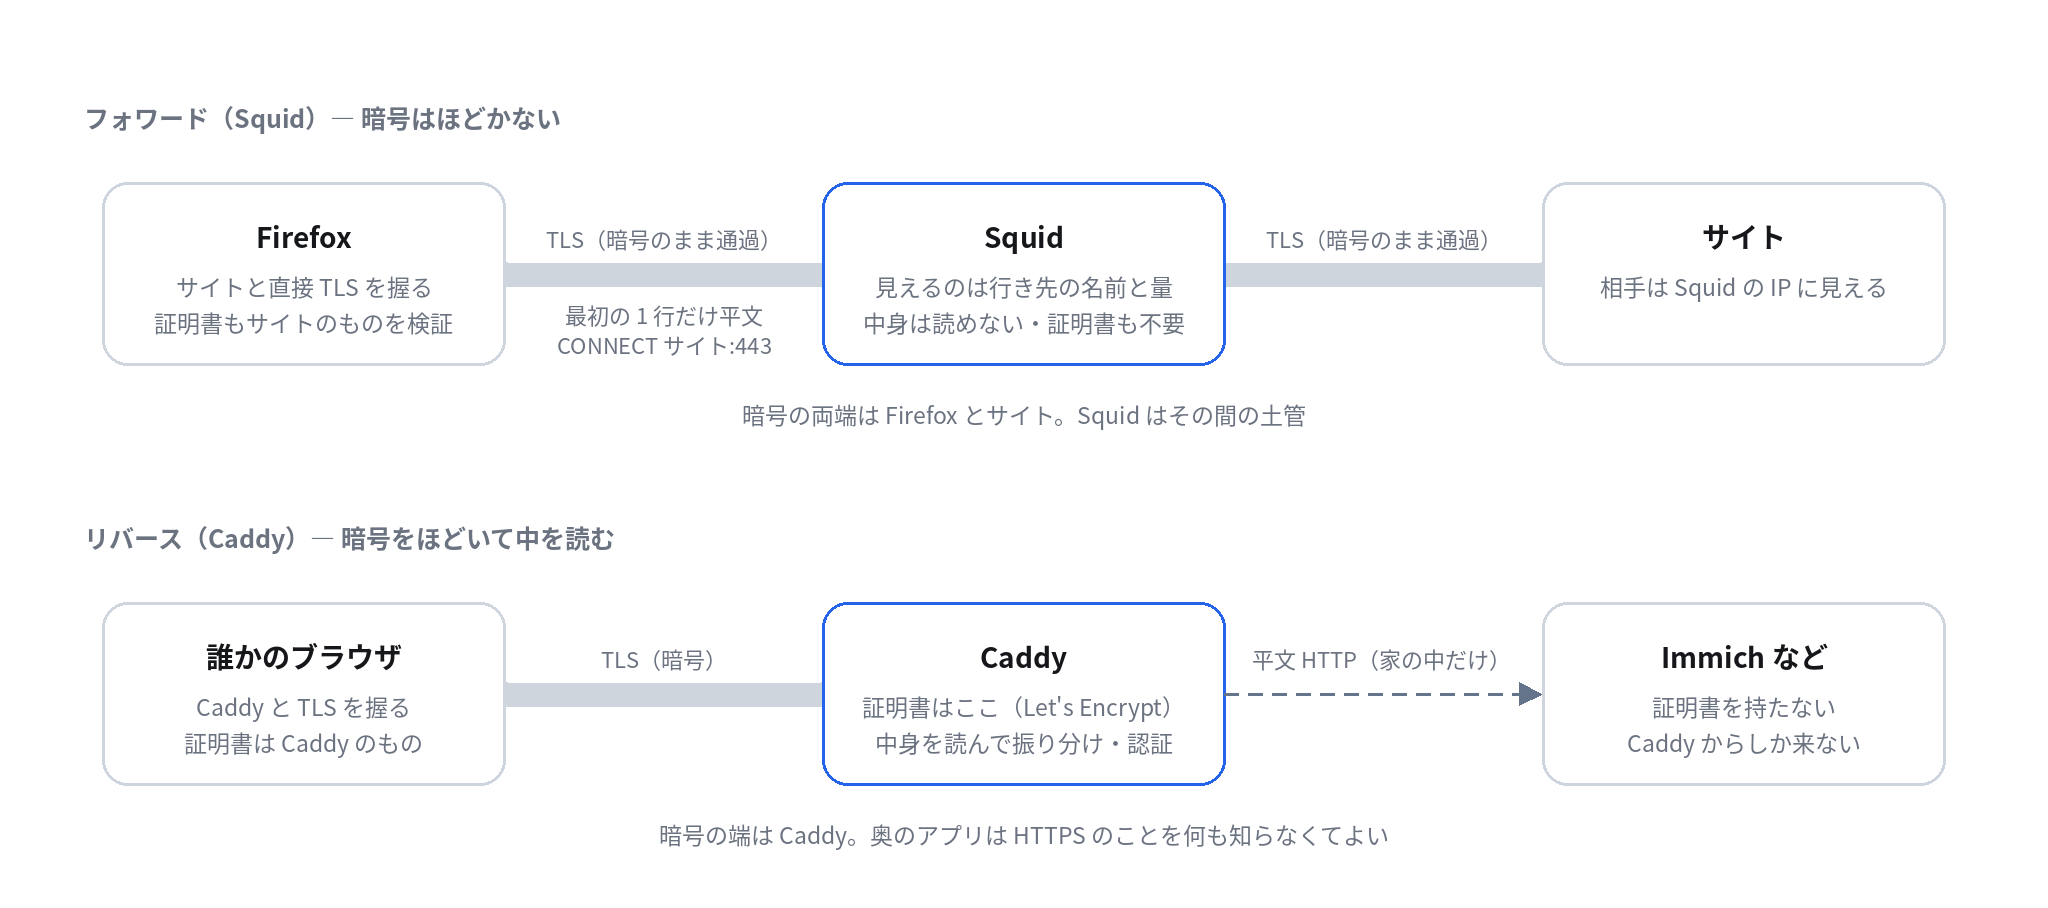
要するに、「暗号の端がどこにあるか」が、そのまま「中身を読めるのは誰か」です。具体的には、フォワードの Squid は端ではないので読めず、リバースの Caddy は端なので読めます。会社や学校の Web フィルタも多くは Squid のようなフォワードプロキシですが、あれは TLS をほどいて検査する使い方で、そのために各 PC に会社の証明書を入れさせます。ただし、家の Squid はほどかない使い方です。
家ではこう並んでいる
実際に、同じラズパイの中に 2 つが同居していますが、向きが逆なので役割がぶつかりません。
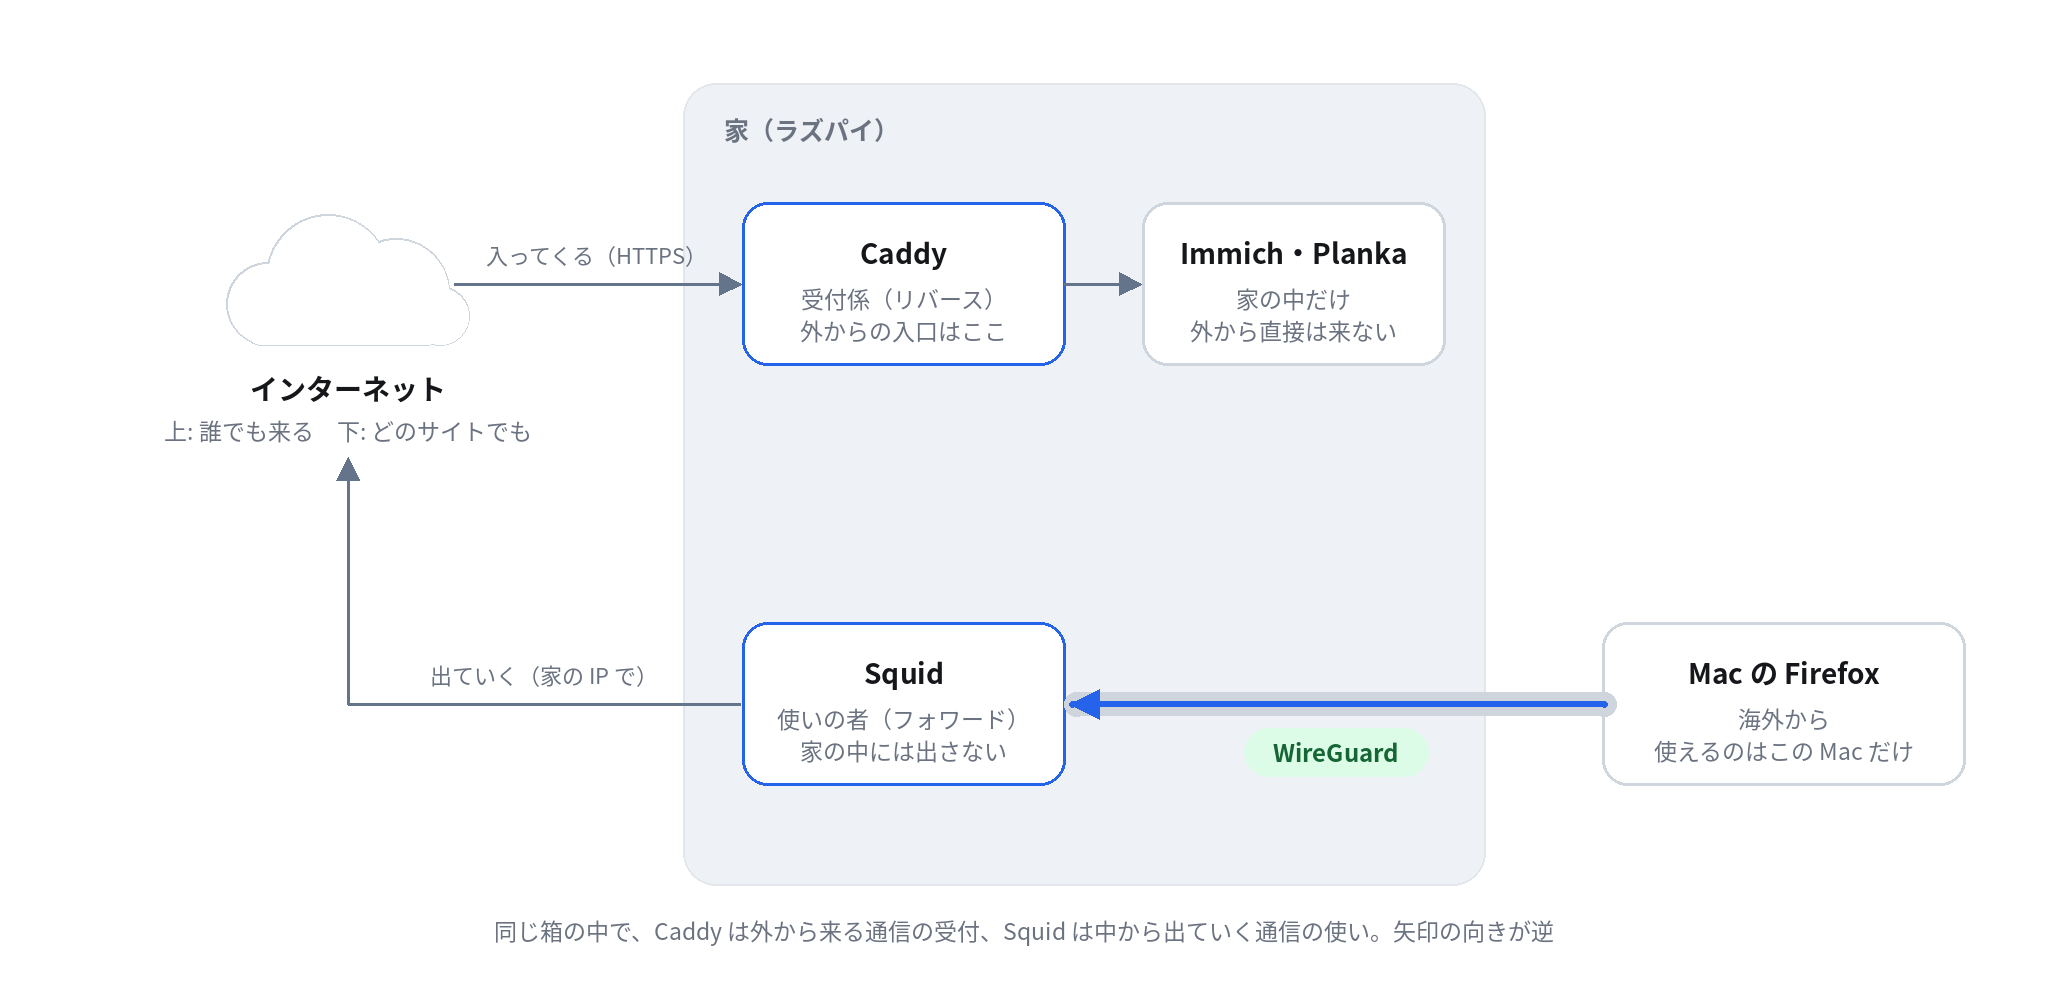
- Caddy は受付係。 インターネットから来る通信はすべてここで受け、証明書と Authelia で守ってから奥へ取り次ぎます。そのため、奥のアプリは直接インターネットに顔を出しません。
- Squid は使いの者。 WireGuard の内側でだけ待ち受け、鍵を持つ Mac の頼みだけを聞いて、家の回線からインターネットへ出かけます。また、行き先は外の Web だけで、家の中には出しません。
守り方も逆になる
向きが逆なので、気をつける点も逆になります。
リバースプロキシは「誰でも来る」前提で守る
インターネットに向いているので、訪ねてくるのは知らない人です。だから正しい証明書、認証(Authelia とパスキー)、セキュリティヘッダー、入口を 1 つにまとめることが守りの中心になります。つまり、奥のアプリの弱点を、入口でまとめてカバーする発想です。
フォワードプロキシは「使える人と行き先」を絞って守る
フォワードプロキシで怖いのはオープンプロキシ、つまり誰でも使える状態です。そうなると見知らぬ人が家の IP アドレスを名乗って迷惑メールや攻撃をばらまけるので、家の Squid は 3 重に絞っています。
- 待ち受けの場所。 WireGuard のアドレスでだけ待ち受けるので、インターネットからは存在が見えません。
- 使える人。 WireGuard の鍵を持つ Mac のピアだけ。つまり、パスワードの代わりに鍵で絞っています。
- 行き先。 外の Web(80 番と 443 番)だけ。逆に、家の LAN、ループバック、ほかのコンテナ宛ては拒否します。そのため、万一 Mac が乗っ取られても、Squid を踏み台に家の中へ入れません。
リバースが「奥を守る」のに対して、フォワードは「使い走りを悪用されないよう手綱を締める」。つまり、同じプロキシでも、守りの向きが逆です。
似ているものとの整理
| 名前 | どちらの仲間か | 家との関係 |
|---|---|---|
| VPN(WireGuard) | どちらでもない。アプリを選ばず、ネットワーク層でパケットごと運ぶ | Squid へ届くための道。鍵が認証の代わり |
| SOCKS プロキシ | フォワード。HTTP に限らず TCP なら何でも運ぶ | 使っていない。Squid は HTTP 専用で、行き先を Web に絞れる |
| 透過プロキシ | フォワード。ブラウザに設定せず、経路上で横取りする | 使っていない。Firefox だけを通したいので、ブラウザに設定する方式 |
| CDN(Cloudflare など) | リバースの巨大版。世界中にある受付係 | 家は Caddy が自前の受付係 |
| 会社の Web フィルタ | フォワード。多くは TLS をほどいて検査する | 家の Squid はほどかない |
手元で確かめる
覚えた気になるより、1 回ずつ叩いてみるのが早いです。たとえば、フォワードは -x で「代わりに行ってもらう」、リバースは普通に開くだけで「受付が答える」のが分かります。
# フォワード: Squid に頼むと、返ってくる IP は自宅のもの(WireGuard 接続中の Mac から)
curl -x http://10.8.0.1:3128 https://ifconfig.me
# 直接なら、滞在先の IP
curl https://ifconfig.me

# リバース: 応答しているのは奥のアプリではなく Caddy
curl -sI https://photos.example.org | grep -i '^server:'
# → server: Caddy
まとめ
- プロキシは代理。つまり、フォワードは利用者の代理、リバースはサーバーの代理。
- フォワードは暗号をほどかない土管。そのため、見えるのは行き先の名前と量だけ。リバースは暗号をほどく受付で、中身を読んで振り分ける。
- サイトからはフォワードプロキシの IP しか見えず、利用者からはリバースプロキシしか見えない。つまり、隠すものが逆。
- 守り方も逆。リバースは誰でも来る前提で奥を守り、フォワードは使える人と行き先を絞ってオープンプロキシにしない。
- 家では Caddy が受付係、Squid が使いの者。要するに、同じ箱の中で、矢印の向きが逆。