新機能:Chainguard Workspaces のご紹介
本ブログは「Chainguard」社で2026年10月14日に公開された「 Introducing Chainguard Workspaces 」の日本語翻訳です。
Chainguard Workspaces のご紹介
本日、私たちは Chainguard Workspaces を発表します。Chainguard Workspaces は、Chainguard によって堅牢化されたエージェント型開発に特化した microVM ベースの環境を提供します。エンタープライズのセキュリティが求める厳格な分離と安全対策を維持しながら、エージェント型開発を加速させます。
ソフトウェアエンジニアリングは、人間の開発者と AI エージェントの共同作業になりつつあります。業界全体でも、Chainguard 社内のエンジニアリングチームでも、1人の開発者がリポジトリの異なるブランチで 5〜6 個のエージェントセッションを並行して実行することは珍しくありません。別々のタスクを進めたり、競合する戦略を検証したりするためです。しかしローカルの開発マシン上では、こうした並行セッションはすぐに衝突し、ポート、プロセス、ビルドキャッシュを奪い合うことになります。
衝突が起きると、開発者は作業を中断してシステム管理者にならざるを得ません。この後始末に追われる時間が、そもそもエージェントに作業を任せることで得られたはずの時間短縮を食いつぶしてしまいます。
さらに悪いことに、エージェントは仕事を進めるためにパッケージをインストールし、任意のシェルスクリプトを実行し、設定を編集する必要があります。企業の認証情報、SSH キー、本番環境へのアクセス権を保持した開発者のノート PC 上で、制約のないマシン操作を実行させることは、サプライチェーンに重大なリスクをもたらします。
Chainguard Workspaces はこの両方の課題を解決し、ローカルのノート PC と機密情報を完全に保護しながら、開発者とエージェントが迅速に開発を進められるようにします。私たちは、最高水準のデータセキュリティと規制監視の下で事業を行う組織と連携し、Workspaces が厳格な分離を実現しつつ開発者の生産性を高められるようにしてきました。
その一社が、オーストラリア全土の銀行やフィンテック企業が安全な資金移動のために頼りにしている Cuscal です。同社のクラウドプラットフォーム担当シニアマネージャーである Brad McCoy 氏は、次のように述べています。
「エージェントのサンドボックス化には、AI エージェントがコアシステムを危険にさらすことなく素早くイテレーションできる環境が必要です。初期のデザインパートナーとして Chainguard と緊密に協力し、エンドツーエンドでソフトウェア開発の未来を形づくっていけることを楽しみにしています。」
エージェントと開発者のための永続的なワークスペース
Chainguard Workspace は宣言的に定義されます。
#insert example
version: 1
environment:
  packages:
    - go-1.27~1.27.1          # keep in step with env/default.yaml
    - git
    - golangci-lint~2.13.2
    - curl
    - claude                       # Claude Code
    - chainctl
    - apk-tools                  # so agents can apk add in a session
開発者とエージェントは、chainctl develop を通じて Workspace を直接操作します。このコマンドを実行すると、リポジトリ、Git 履歴、必要なツール群が事前構成されたリモート microVM 内のインタラクティブな PTY シェルに入ります。
# Open an interactive sandbox session for the current directory
$ chainctl develop
# Broker local credentials (Claude, GitHub, OCI) through the host-side proxy.
# They never enter the microVM.
# Resume a specific named session or run checks inside the environment
$ chainctl develop attach my-project/feature-sandbox
ローカルの Git ディレクトリから Workspace にアタッチすると、chainctl develop は未追跡ファイルやコミットされていない編集を含む作業ツリーを Workspace に直接同期します。デタッチすると、セッション全体が自動的にスナップショット化されて退避されます。同じリポジトリから再度 chainctl develop を実行すれば、すべてのファイル、バックグラウンドデーモン、シェルのコンテキストがそのままの状態で、数秒で PTY シェルが再開します。つまり、あなたにとってもエージェントにとっても素早く作業を始められるということです。
ひとつのアプローチを試し、失敗し、元に戻してやり直すという、遅く直線的な試行錯誤をエージェントに強いる代わりに、--fresh を使えば、同じリポジトリに対して独立した複数の Workspace を展開できます。複数の Git 作業ツリーや、重い依存関係ディレクトリ(node modules やビルドキャッシュなど)の重複に悩まされることもありません。そこから、それぞれ分離された Workspace に異なる AI エージェントを割り当てて競合する戦略を同時に検証させ、同じ問題に並行して取り組むことで、より早く解決策にたどり着けます。
Chainguard Checks:自律ループのための CI ゲート
Chainguard Checks と組み合わせると、Workspace 内のエージェントはプルリクエストを作成する前に自分の作業が CI を通過することを証明でき、壊れたコードがプッシュされるのを防げます。
エージェントが Workspace から CI を呼び出すと、Checks が変更に対して CI を実行し、判定結果を返します。
エージェントのループで Checks の合格判定を必須にするよう設定すれば、エージェントは推測のままワークフローを終了したり、プルリクエストを作成したりできなくなります。Checks の実行中、Workspace はスナップショットに一時停止し、追加のコンピュートリソースを消費しません。チェックが失敗した場合、Workspace はウォームキャッシュを保ったまま数秒で再開し、失敗ログがセッションに直接注入されるため、エージェントは CI を通過するまでイテレーションを続けられます。
ここからは、基盤となるアーキテクチャがどのようにスピード、ライフサイクル制御、セキュリティのバランスを実現しているかをご紹介します。
Chainguard Workspaces の主要な柱
基盤:Chainguard によって堅牢化された microVM
すべての Workspace は、カーネルを共有するコンテナではなく、Chainguard によってハードニングされた専用の microVM として起動します。ゲストイメージは、最小構成かつ CVE ゼロの Chainguard OS パッケージを使用して、apko によりソースから直接ビルドされます。実行環境はコンテンツアドレスが指定されているため、すべての Workspace 環境は再現可能かつ検証可能であり、必要に応じて FIPS にも準拠できます。
高速な起動:ウォームスナップショットプールとバックグラウンド調整ループ
開発者やエージェントがコマンドを実行する前から、バックグラウンドの調整ループが、ロックファイルからビルドされた一時停止中の VM スナップショットのウォームプールを維持しており、ロックファイルが変更されるたびにバックグラウンドで再ビルドします。Workspace の起動やアタッチは一時停止中の microVM の再開にすぎないため、コールドブートを待つことなく、開発者とエージェントは作業の流れを途切れさせずに済みます。ロックファイルに含まれるものはすべてウォームスナップショットに事前に組み込まれているため、依存関係はディスクから直接読み込まれます。これにより、ループはそれらのレジストリからのダウンロードを省略でき、取得の遅延が削減されます。
セキュリティ境界:ホスト側での認証情報注入と設定可能なネットワークポリシー
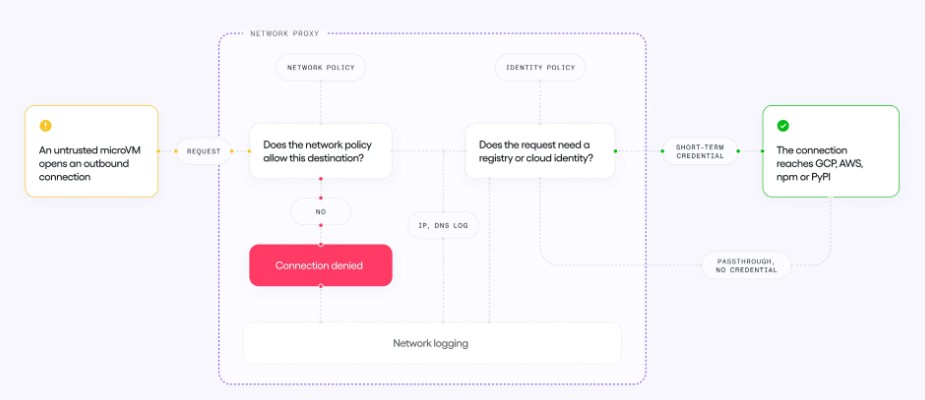
microVM の内部には、ディスク上にもメモリ上にも機密情報は存在しません。エージェントが LLM ゲートウェイの呼び出しや依存関係の取得などのネットワークリクエストを行うと、ネットワークプロキシがリクエストを検証し、ホストが短期間有効な認証情報を通信中に注入します。ディスク上にキーを必要とするツールには、アクティブなセッションの外では役に立たない暗号化された代替値が渡されます。
チームはオプションで egress(送信)ポリシーを追加することもできます。有効にすると、明示的に許可していないエンドポイントへの送信リクエストはすべてプロキシによってブロックされ、ログに記録されます。侵害された依存関係が外部と通信することも、プロンプトインジェクションを受けたエージェントがソースコードを流出させることも、エージェントが本来触れるべきでないシステムに入り込むこともできなくなります。
ライフサイクル制御:特定時点のスナップショットとログ
AI エージェントに自律性を与えるということは、エージェントが常に正しく動くとは限らないことを受け入れるということです。実行ループが意図しない方向に進んだときや、単に方針を変えたいときには、素早く確実にリセットしてやり直す手段が必要です。そのため、すべての Workspace には専用のライフサイクル管理レイヤーが備わっています。エージェントや開発者がループを実行する前に、環境の状態が記録されます。システムパッケージの変更、編集された設定、未追跡ファイルを含むファイルシステムのブランチ全体を、ローカルマシンや他の Workspace に一切触れることなく復元できます。また、CPU とメモリの上限を厳格に適用し、暴走したバックグラウンドコマンドとその親タスクを自動的に終了させることもできます。その間ずっと、アクティブなフライトレコーダーが、環境、実行されたコマンド、コードの変更、ネットワーク呼び出し、そして該当する場合は Checks の結果を改ざん不可能なログに記録し、セキュリティチームに深い可視性を提供します。
推測しない:開発者の判断を待つための一時停止と再開
多くのフレームワークでは、選択肢は 2 つしかなく、どちらも好ましくありません。エージェントが推測で進めるか、エージェントが停止して誰かが最初から再実行するかです。Workspaces は、エージェントにもうひとつの選択肢を与えます。それは、開発者に尋ねることです。
エージェントが自分の手に余る判断に直面したとき、Workspace は推測することも、不要なコンピュートリソースを消費することも避けます。質問は、プルリクエストコメント、Issue、レビューキューなど、任意のチャネルを通じて開発者に届けられます。プロンプトのコンテキストをキャッシュしたままにし、開発者がすぐに回答した場合に低コストで再開できるよう、Workspace は 10 分間アクティブな状態を保ちます。待機がその時間を超えると、実行中のプロセスツリー、メモリ状態、ウォームキャッシュを含む環境全体がスナップショットに一時停止し、待機中のコンピュートリソースを止めます。回答が得られると、ループは数秒で起動し、一時停止したまさにその状態から実行を再開します。
体験してみよう
ソフトウェア開発は急速に進化しており、開発者の実行環境もそれに追いつく必要があります。Chainguard Workspaces は、AI による開発のスピードとエンタープライズのサプライチェーンセキュリティとの間のギャップを埋め、人間のエンジニアと AI エージェントが並んで安全に開発できる、Chainguard によって堅牢化された microVM を提供します。
ぜひ今日から Chainguard Workspaces をお試しいただき、エンタープライズのセキュリティ要件を満たしながらエージェントの作業を前進させてください。ベータ版は現在公開中で、まずは毎月 500 時間を無料でご利用いただけます。
FAQ
AI エージェントは Workspace の内部で動作するのですか、それとも外部ですか?
どちらのモードにも完全に対応しています。
- エージェントを外部で実行(クライアント/ローカルモード): エージェントはローカルのノート PC 上で動作します。
chainctl developによるインタラクティブな PTY セッションを介して、ツール呼び出し、シェルコマンド、ファイル編集をリモートの Workspace に送信します。 - エージェントを内部で実行(VM 内実行): エージェントのプロセスは Workspace の microVM 内で直接動作します。エージェントがサンドボックス内で動作している場合でも、Chainguard のホスト側プロキシが認証情報の注入を帯域外で処理するため、API キーや Git の機密情報が VM 内のディスクやメモリに触れることはありません。
どちらの構成でも、すべての実行は Workspace 内で分離されたままです。
Workspaces を使うには Chainguard Checks が必要ですか?
いいえ。Chainguard Workspaces は完全に独立した製品です。Checks を有効にしなくても、chainctl develop を使って、開発者向けのインタラクティブなサンドボックス、エージェントの分離、仮説の並行検証を行えます。
Chainguard Checks の追加は任意ですが、人間の開発者と AI エージェントの両方にとって価値があります。
- 開発者にとって: Checks は Workspace 内で直接、コミット前の高速なクリーンルーム検証を提供します。未検証のコミットをプッシュしたり、長い CI キューを待ったりすることなく、ビルドを検証し、テスト全体を手元で実行できます。
- AI エージェントにとって: Checks は厳格なループ終了ゲートとして機能し、エージェントが推測のままプルリクエストを出したりタスクを終了したりすることを防ぎます。
どの AI エージェントに対応していますか?
現在 Workspaces は Claude で利用でき、その他のエージェントへの対応も近日中に予定しています。
コードはローカルで実行されるのですか、それともクラウドですか?
Workspaces はリモートの microVM です。chainctl develop がコミットされていない変更を含むローカルの作業ツリーを Workspace に同期するため、普段のエディターや Git のワークフローはそのままに、実行は手元のマシンの外で行われます。
Chainguard Workspaces はコンプライアンス要件に対応できますか?
Workspaces はコンプライアンスを念頭に置いて構築されています。環境は FIPS パッケージを含む Chainguard OS パッケージからビルドされ、すべての実行は、何が実行されたかを示す署名付きアテステーションを生成する microVM 内で行われます。特定の規制、データレジデンシー、フレームワークに関する要件がある場合は、当社チームとの打ち合わせをご予約ください。
Workspaces の料金体系はどうなりますか?
Workspaces は消費したコンピュートリソースに基づいて課金される予定です。基盤となるアーキテクチャは、その消費を最小限に抑えるよう設計されています。
- ウォームスナップショット: 依存関係がウォームスナップショットに事前に組み込まれているため、課金対象となるセットアップ時間を削減できます。
- アイドル時の一時停止: Checks の実行中や、開発者の入力を 10 分以上待っている間など、Workspace がスナップショットに一時停止している間はコンピュートリソースが停止します。
クリエーションラインでは:
Chainguardの導入・運用の支援を行っております。お気軽にお問い合わせください。