

「Chainguard Actions」がGAに:1,000以上のGitHub Actionsを堅牢化し、CI/CDリスクを排除
本ブログは「Chainguard」社で2026年10月6日に公開された「 Chainguard Actions is Generally Available: Hardening 1,000+ GitHub Actions and removing transitive CI/CD risks 」の日本語翻訳です。
本日、Chainguard Actions の一般提供(GA)を開始しました。これにより、エンタープライズ規模のサプライチェーンセキュリティを GitHub Workflow に直接組み込めるようになります。
Datadog 社の「2026年 DevSecOps レポート」によると、GitHub Actions を利用している組織の 71% が、Actions をコミット SHA に固定(ピン留め)するといった基本的な衛生対策を講じていません。また、SHA ピン留めを義務付けている少数のチームであっても、高度なサプライチェーン攻撃は防げません。tj-actions/changed-files の侵害事件のような注目度の高いインシデントでは、バージョンタグの乗っ取りによって一夜にして 23,000 以上のリポジトリが影響を受けました。こうした事例は、Workfow がいかに簡単に悪用され、シークレットやクラウド認証情報の流出に使われてしまうかを示しています。
今回の GA リリースにより、セキュリティチームとエンジニアリングチームは、1,000 を超える人気 Actions を収めた堅牢化済みカタログでソフトウェアデリバリーパイプラインを保護できるようになります。オープンソースの GitHub エコシステムを幅広くカバーしながら、開発スピードを損なうことも、セキュリティチームに継続的なレビューを求めることもありません。
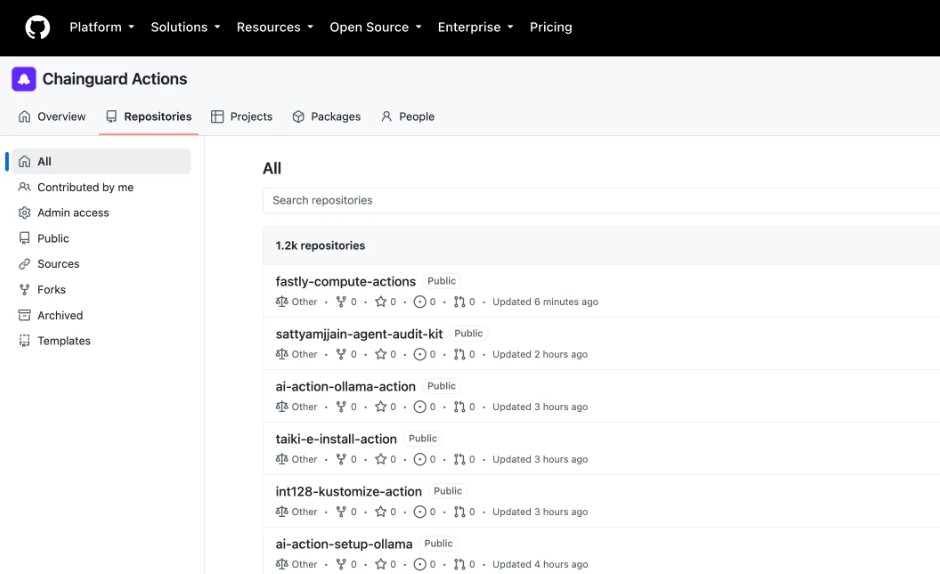
1,000 以上の堅牢化済み Actions が、大規模かつ予防的なセキュリティを実現
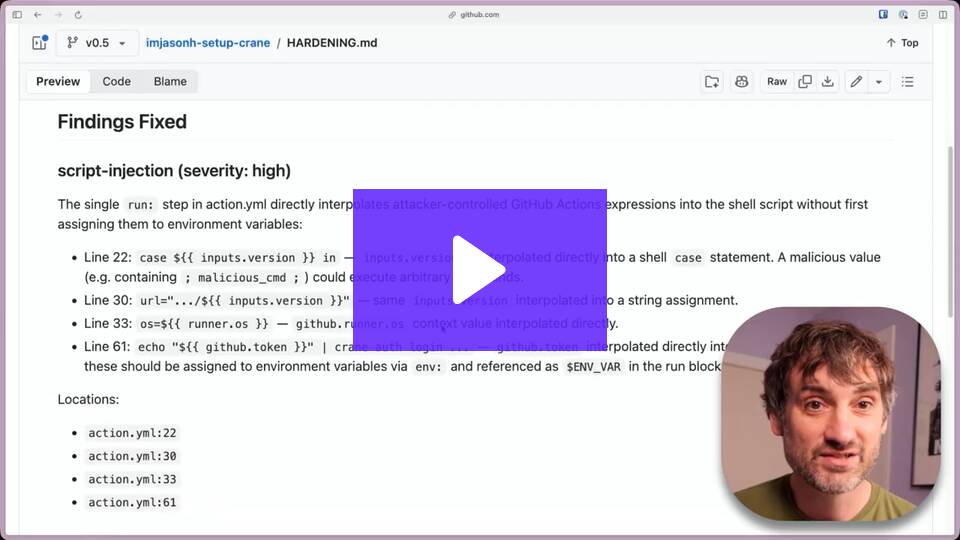
オープンベータで築いた基盤をもとに、Chainguard Actions のカタログは現在、継続的に検証・堅牢化された 1,000 以上の Actions を擁しています。
セキュリティチームが時間のかかる Actions のレビューを行う代わりに、Chainguard Actions は開発者がすでに使いたいと考えている Actions を提供します。カタログ内の各 Actions は、ルールベースの自動解析と AI を活用したレビューを経て、元の機能を保ったまま脆弱性が除去されています。
Actions のチェックおよび除去の対象は以下のとおりです。
- スクリプトインジェクションとコマンド補間: 信頼できない入力をサニタイズし、ランナー環境での任意コード実行を防止します。
- ピン留めされていない
uses:内部参照: 各 Actions の内部参照におけるタグの可変性や、floating ref の脆弱性を排除します。 - GitHub 環境インジェクション: 悪意のあるペイロードによる環境ファイル(
GITHUB_ENV、GITHUB_PATH)の改ざんを防止します。 - ハードコードされた認証情報とシークレット漏洩: 厳格なシークレット情報の取り扱いを徹底し、意図しないシークレットの流出をブロックします。
- 安全でないシェルと権限設定の欠如: 各 Actions のリポジトリ自身の Workflow およびリスクのある実行シェルについて、デフォルトで Workflow 権限を厳格な最小権限に制限します。
- 不審な
runの内容: コードが本番環境に到達する前に、ランタイムのベースラインからの異常を検出します。
Actions を堅牢化するだけでは十分ではありません。チームには、Actions がどのように堅牢化されたかを検証し、パイプラインのセキュリティ対策を監査人や顧客に証明する手段が必要です。そのため、堅牢化されたすべての Actions には、どの脆弱性が検出・除去されたかを詳述した HARDENING.md レポートが含まれています。
アップストリームのメンテナーが更新をリリースすると、Chainguard はすべての Actions を自動的に再堅牢化・再検証します。チームが利用している Actions がまだカタログにない場合でも、新規 Actions のリクエストには 1 営業日の SLA が設けられているため、カバレッジの空白は生じません。エンジニアはリクエストを提出するだけで、Chainguard が 1 日以内に堅牢化して公開するため、新しい Actions やあまり使われない Actions でもカバレッジの抜けを防げます。
静的な SHA ピン留めだけでは重大なセキュリティの穴が残る
GitHub Workflow を保護しようとする際、セキュリティチームが最初に取る手段として最も一般的なのは、コミット SHA へのピン留めの義務化です。そこで、次のような疑問が出てくるかもしれません。「すでに組織で SHA ピン留めを義務付けているのに、なぜ Chainguard Actions のような堅牢化済みカタログが必要なのか?」
SHA ピン留めは重要ですが、解決できる問題は限定的です。ピン留めはコードのバイト列が時間とともに変化しないことを保証しますが、そのバイト列を誰が書いたのか、また意図した公式プロジェクトに実際に含まれていたものなのかまでは証明できません。fork の commit はすべてアップストリームの GitHub リポジトリから到達可能であるため、攻撃者は、コードレビュアーや監査ログ、ポリシースキャナーからはまったく正当に見える悪意のある SHA を参照させることができます。
tj-actions/changed-files の事件は、SHA ピン留めだけでは不十分な理由を示しています。攻撃者は公式リポジトリへのアクセス権を得て、Actions に悪意のある更新をプッシュしました。攻撃期間中に侵害されたリリースへ更新し、その SHA をピン留めしたチームは、悪意のあるコードを Workflow に固定してしまったことになります。実行された Actions は、シークレットをビルドログに出力しました。SHA ピン留めはコードの不変性を保証しますが、悪意のあるコードがランナー上で実行されることを検出したり阻止したりすることはできません。
さらに、ピン留めした後もランタイムのリスクは残ります。Docker ベースの Actions を commit SHA に固定しても、多くの場合、そのコンテナイメージは実行時に動的にビルドされます。そのため、ビルドパイプラインは、汚染されたベースイメージ、改ざんされたアップストリームのレジストリ、そしてコミットのピン留め範囲外で実行される、固定されていない推移的ランタイム依存関係に対して脆弱なままとなります。
Chainguard Actions は、実行ライフサイクル全体に対処することで、SHA ピン留めの先を行きます。カタログ内のすべての Actions は体系的に解析され、危険な実行パターンを取り除くよう書き換えられ、継続的に検証されます。これにより、ランナー上で実際に実行されるものが、実証可能かつ機能的に安全であることが担保されます。
Actions の堅牢化と依存関係のピン留めで、CI/CD に潜む脅威を無力化
トップレベルの Actions を堅牢化するだけでは、問題の一部しか解決できません。現代のパイプライン攻撃の主要な侵入経路は、推移的依存関係、つまり Workflow 実行中に裏で取り込まれる入れ子の sub-actions、ランタイム、ベースコンテナイメージにあります。
Chainguard Actions は、隠れた推移的セキュリティリスクを Actions の定義の中で直接取り除きます。
- 推移的な堅牢化: 堅牢化済み Actions の内部で呼び出される Actions を再帰的な依存関係探索によって検出し、親アクションと同じ基準で修正することで、推移的なサプライチェーンリスクを排除します。
- 不変なコンテナダイジェストへのピン留め: 外部のコンテナレジストリを参照する Actions(
runs.using: dockerでdocker://...を使うもの)では、可変なイメージタグがタグ乗っ取り攻撃に対する深刻な脆弱性をもたらします。Chainguard の解析処理は、可変タグをレジストリに直接問い合わせて不変な sha256 ダイジェストに解決します。Actions のコードはダイジェストを強制するよう書き換えられ(例:image@sha256:<digest> # tag)、毎回決定論的かつ改ざん不可能なイメージ取得を保証します。 - Dockerfile のベースイメージのその場での堅牢化: 内部の
Dockerfileから直接ビルドされる Actions については、Chainguard がソースの構成をその場で堅牢化し、脆弱なベースイメージやピン留めされていないベースイメージ(FROM)を体系的に置き換えることで、アップストリームの汚染を防ぎます。 - 入れ子の ref の解決: ピン留めされていない sub-actions の依存関係(
uses:)を検出し、検証された特定の commit に厳密に固定することで、推移的なサプライチェーンの伝播を断ち切ります。
セキュリティおよびエンジニアリングのリーダーが Chainguard Actions を信頼
カタログの幅広さ、継続的なメンテナンス、推移的な堅牢化を組み合わせることで、各組織はエンジニアリングのスピードを落とすことなく、CI/CD インフラの保護のあり方を変革しています。
「セキュリティチームとして、私たちはサプライチェーン攻撃を未然に防ぐことに注力しています。Chainguard Actions を使えば、誰でも作業方法の変更や対応を求めることなく、パイプラインを予防的に保護できます。」
— Jeremy Young 氏(Xometry、ソフトウェアエンジニア兼セキュリティアーキテクト)
安全なパイプラインへの道は今日から
ビルドおよびリリースのインフラを保護するために、スピードとリスク管理を天秤にかける必要はもうありません。
今すぐ Chainguard Actions の 30 日間無料トライアルを始めましょう。
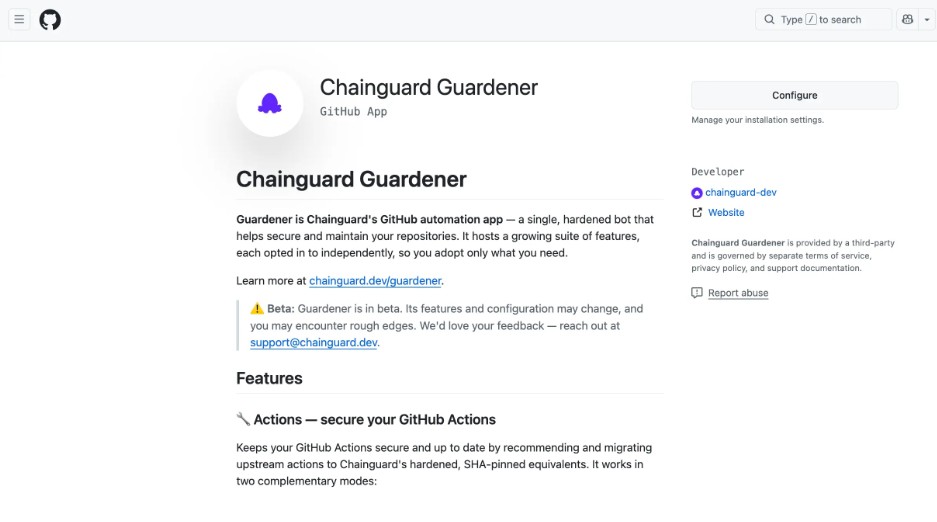
- Github Workflow の棚卸し: Guardener または Chainguard Actions Migration Skill を使って、リポジトリや GitHub 組織全体をスキャンし、詳細な利用状況レポートを生成します。
- 移行の自動化: Guardener と Migration Skill はいずれも、Chainguard Actions の同等 Actions への切り替えを自動化できます。リポジトリごとに進めたい場合は Migration Skill を、Chainguard App 上で脆弱な Actions を堅牢化済みの Chainguard 版の Actions に置き換えるプルリクエストを作成したい場合は Guardener をご利用ください。
CI/CD パイプラインを保護する準備はできましたか? 30 日間無料トライアルを開始するか、1,000 以上の Actions を収めたカタログを今すぐご覧ください。
クリエーションラインでは:
- Chainguardの導入・運用の支援を行っております。お気軽にお問い合わせください。


